Gemas de jurisprudencia | El tratamiento de datos comienza con la solicitud: alcance del principio de minimización
La STS 390/2026, de 26 de marzo (rec. 6649/2024), resuelve un supuesto concreto en materia de protección de datos en el empleo público, pero lo hace fijando un criterio que incide directamente en la delimitación del propio concepto de tratamiento en el RGPD.
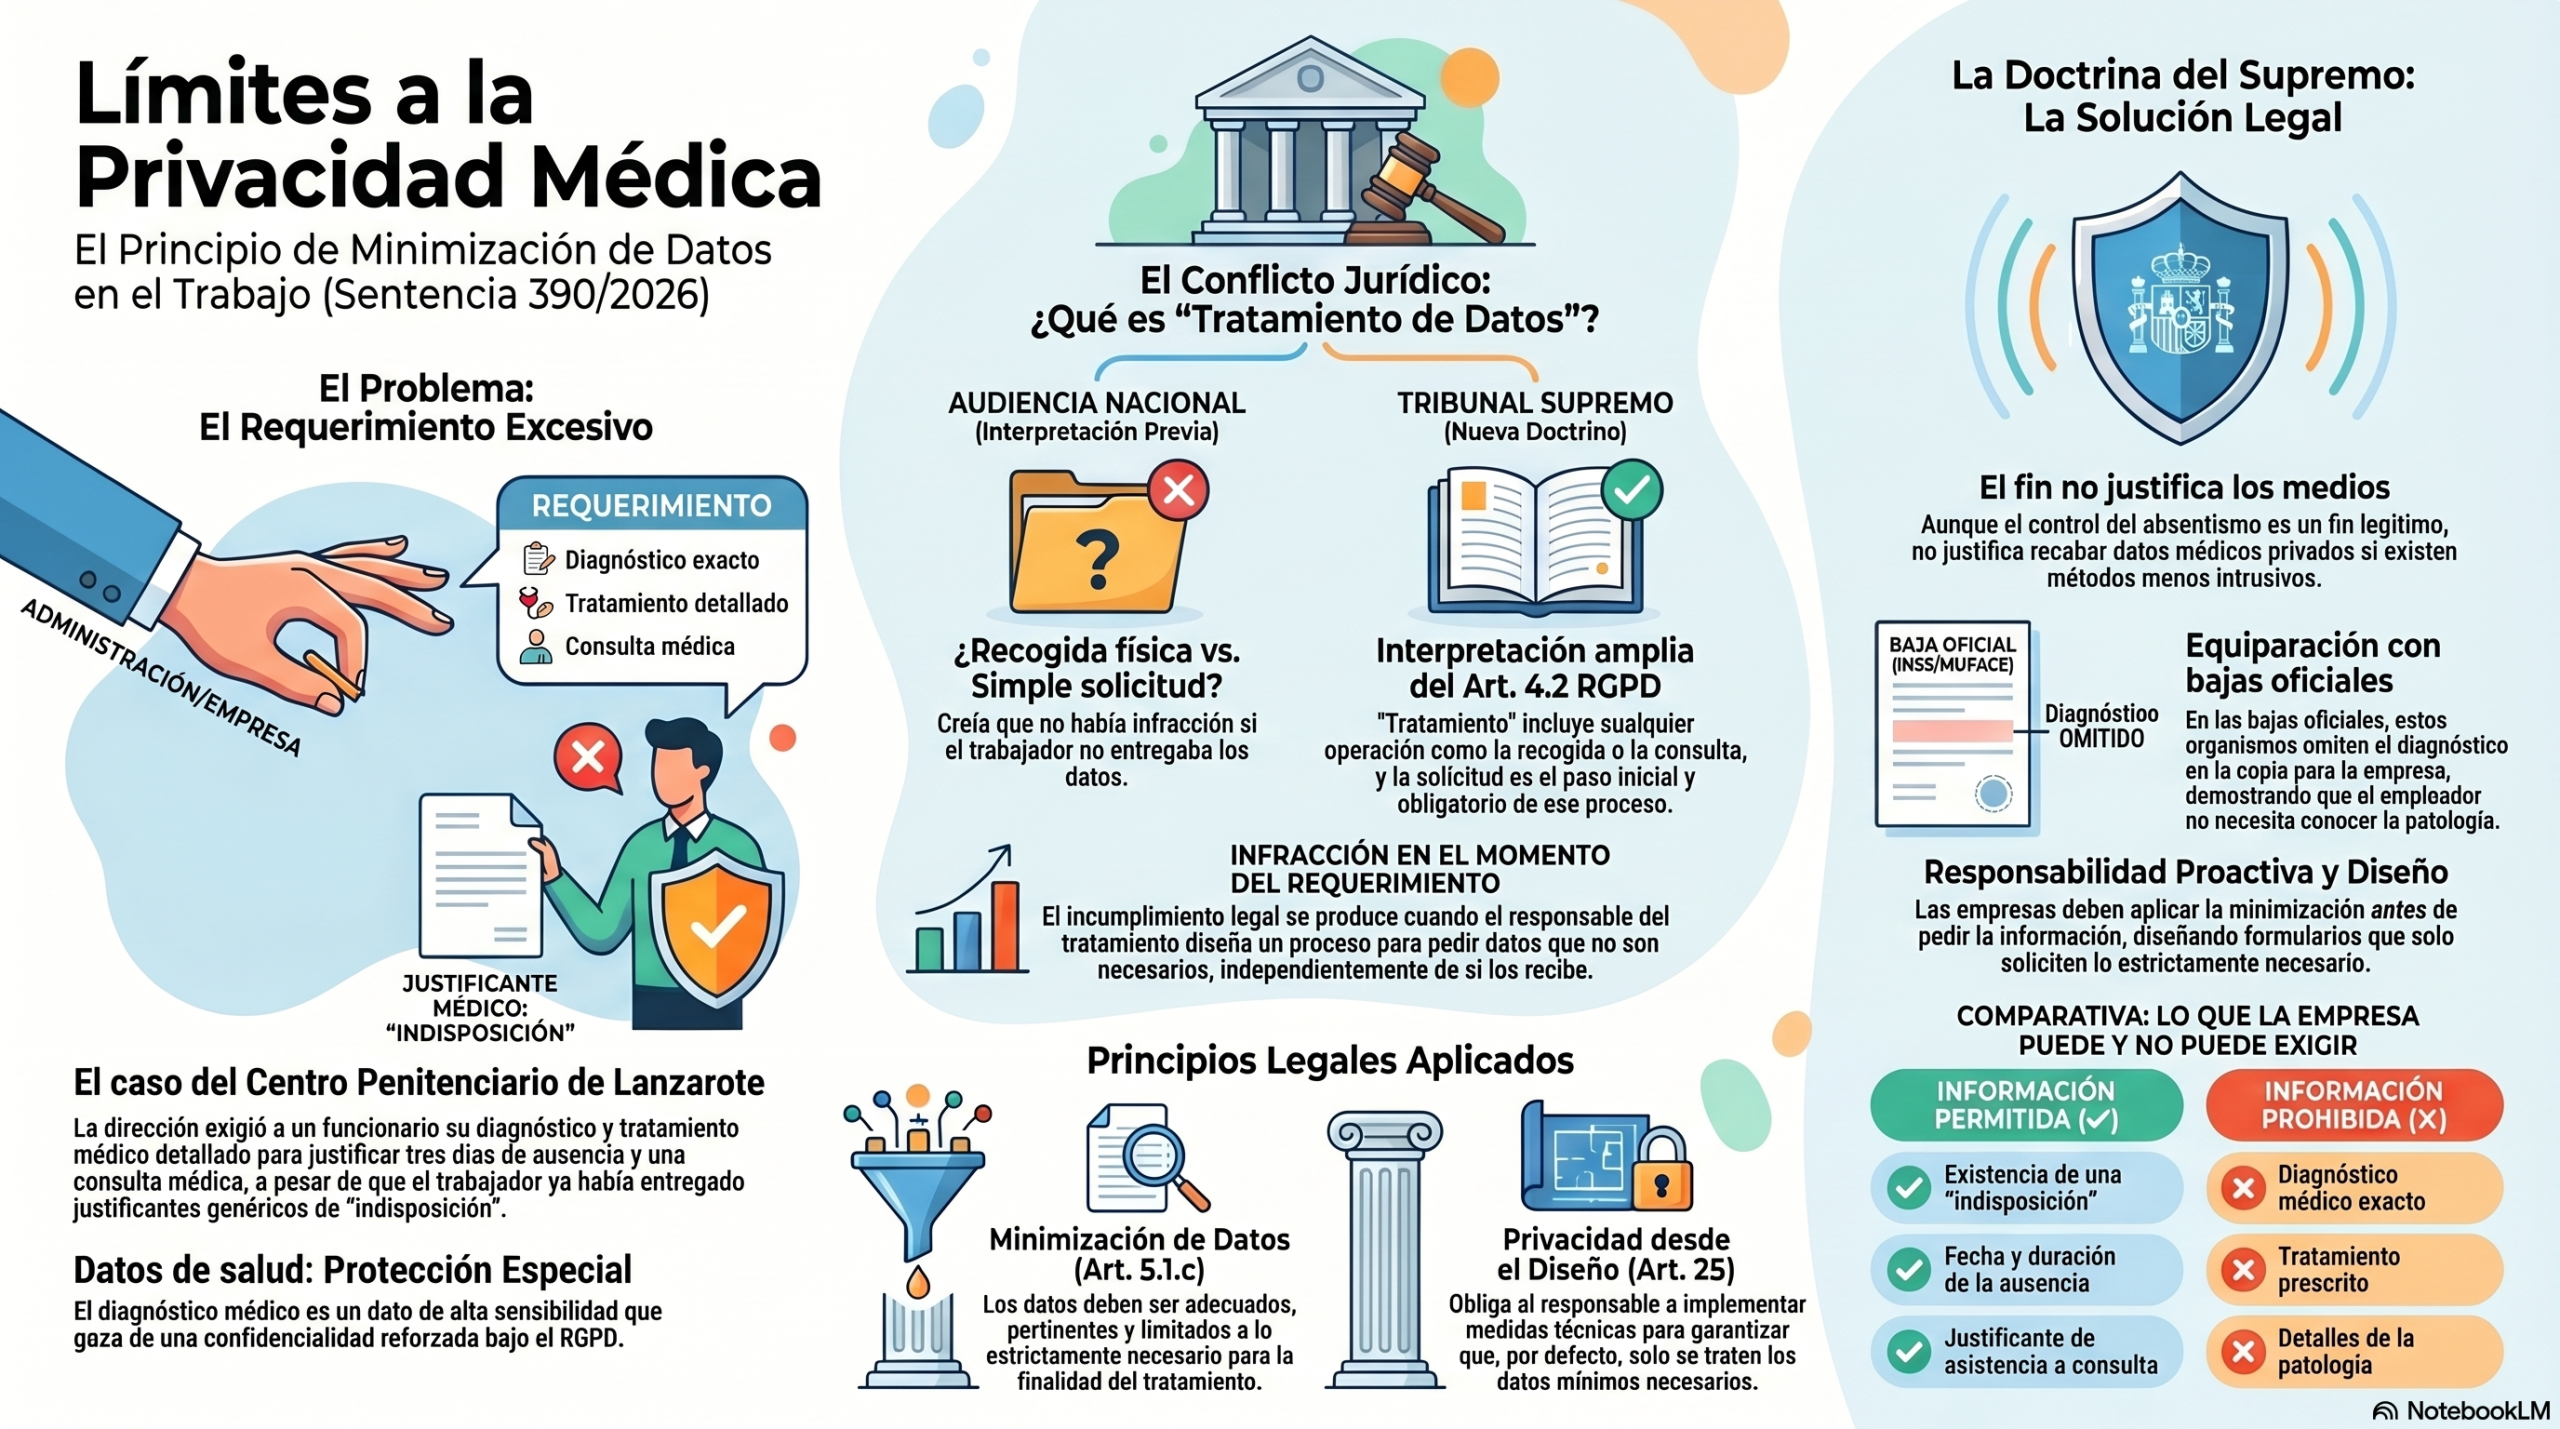
El caso se sitúa en el ámbito del control del absentismo. Un funcionario de un centro penitenciario justifica varias ausencias mediante justificantes médicos en los que consta la “indisposición” durante determinados días y la asistencia a consulta médica. La dirección del centro considera insuficiente esa documentación y le requiere para que aporte el diagnóstico y el tratamiento. El funcionario se niega por tratarse de datos relativos a su salud. A partir de estos hechos, la AEPD inicia procedimiento sancionador y concluye que la Administración ha vulnerado el principio de minimización del artículo 5.1.c) del Reglamento (UE) 2016/679 al solicitar datos excesivos en relación con la finalidad perseguida. La Audiencia Nacional anula la sanción con un razonamiento que sitúa el problema en un plano previo: entiende que no ha existido tratamiento de datos, porque el funcionario no llegó a facilitar la información solicitada. Sin recogida de datos —concluye— no puede haber infracción.
El Tribunal Supremo plantea la cuestión casacional precisamente en esos términos: determinar si el mero requerimiento de aportación de datos personales constituye tratamiento a efectos del artículo 4 del RGPD.
La respuesta se articula mediante una crítica directa al enfoque de la sentencia de instancia. El Tribunal considera que vincular el tratamiento a la efectiva recepción del dato supone una interpretación excesivamente literal y fragmentada del RGPD. Frente a ello, adopta una lectura sistemática que conecta la definición del artículo 4 con los principios del artículo 5 y, especialmente, con el artículo 25, relativo a la protección de datos desde el diseño y por defecto. Desde esa perspectiva, el tratamiento no se identifica únicamente con operaciones posteriores sobre datos ya obtenidos, sino con la actividad organizada dirigida a su obtención. La solicitud de datos no es un momento externo al tratamiento, sino el inicio del mismo. Por lo tanto, desde ese instante resultan exigibles las obligaciones del RGPD. El responsable debe haber determinado previamente qué datos solicita, con qué finalidad y si esos datos son adecuados, pertinentes y limitados a lo necesario.
La consecuencia es clara: la exigencia del principio de minimización no se proyecta únicamente sobre el uso de los datos, sino también sobre su propia solicitud. El control jurídico se desplaza así a un momento anterior, en el que todavía no se ha producido la recogida efectiva de la información. Aplicando este criterio al caso, el Tribunal Supremo examina si la solicitud del diagnóstico y del tratamiento era necesaria para el control del absentismo. La respuesta es negativa. La Administración disponía ya de justificantes médicos suficientes para acreditar la ausencia. La información adicional solicitada no aportaba un valor funcional relevante y, en cambio, afectaba a datos especialmente protegidos, relativos a la salud.
La sentencia subraya, además, que incluso en los supuestos de incapacidad temporal formalizada, el empleador no tiene acceso al diagnóstico médico, lo que refuerza la idea de que ese dato queda fuera del ámbito necesario para el control ordinario de la asistencia al trabajo. En este contexto, la solicitud resulta desproporcionada e innecesaria, y, por tanto, contraria al artículo 5.1.c) RGPD.
Según el TS, el concepto de tratamiento debe interpretarse de forma amplia, de modo que el responsable queda sujeto a los principios del RGPD desde el momento en que solicita la aportación de datos personales, con independencia de que estos lleguen o no a facilitarse. Por tanto, el interés de la sentencia no reside solo en la resolución del caso, sino en la ubicación del control jurídico. La protección de datos deja de operar únicamente sobre el uso de la información y pasa a condicionar el propio diseño de las actuaciones administrativas. No se trata solo de cómo se tratan los datos, sino de si es legítimo solicitarlos en primer lugar.
Clave: el principio de minimización actúa antes de la recogida del dato y condiciona la propia decisión de solicitarlo.
Contenido protegido. No autorizado su uso para entrenamiento de sistemas de inteligencia artificial sin autorización expresa.
Suscríbete al boletín
Recibe nuevas publicaciones directamente en tu correo.