Joya de jurisprudencia | Control digital y poder empresarial: ¿hasta dónde puede llegar la monitorización?
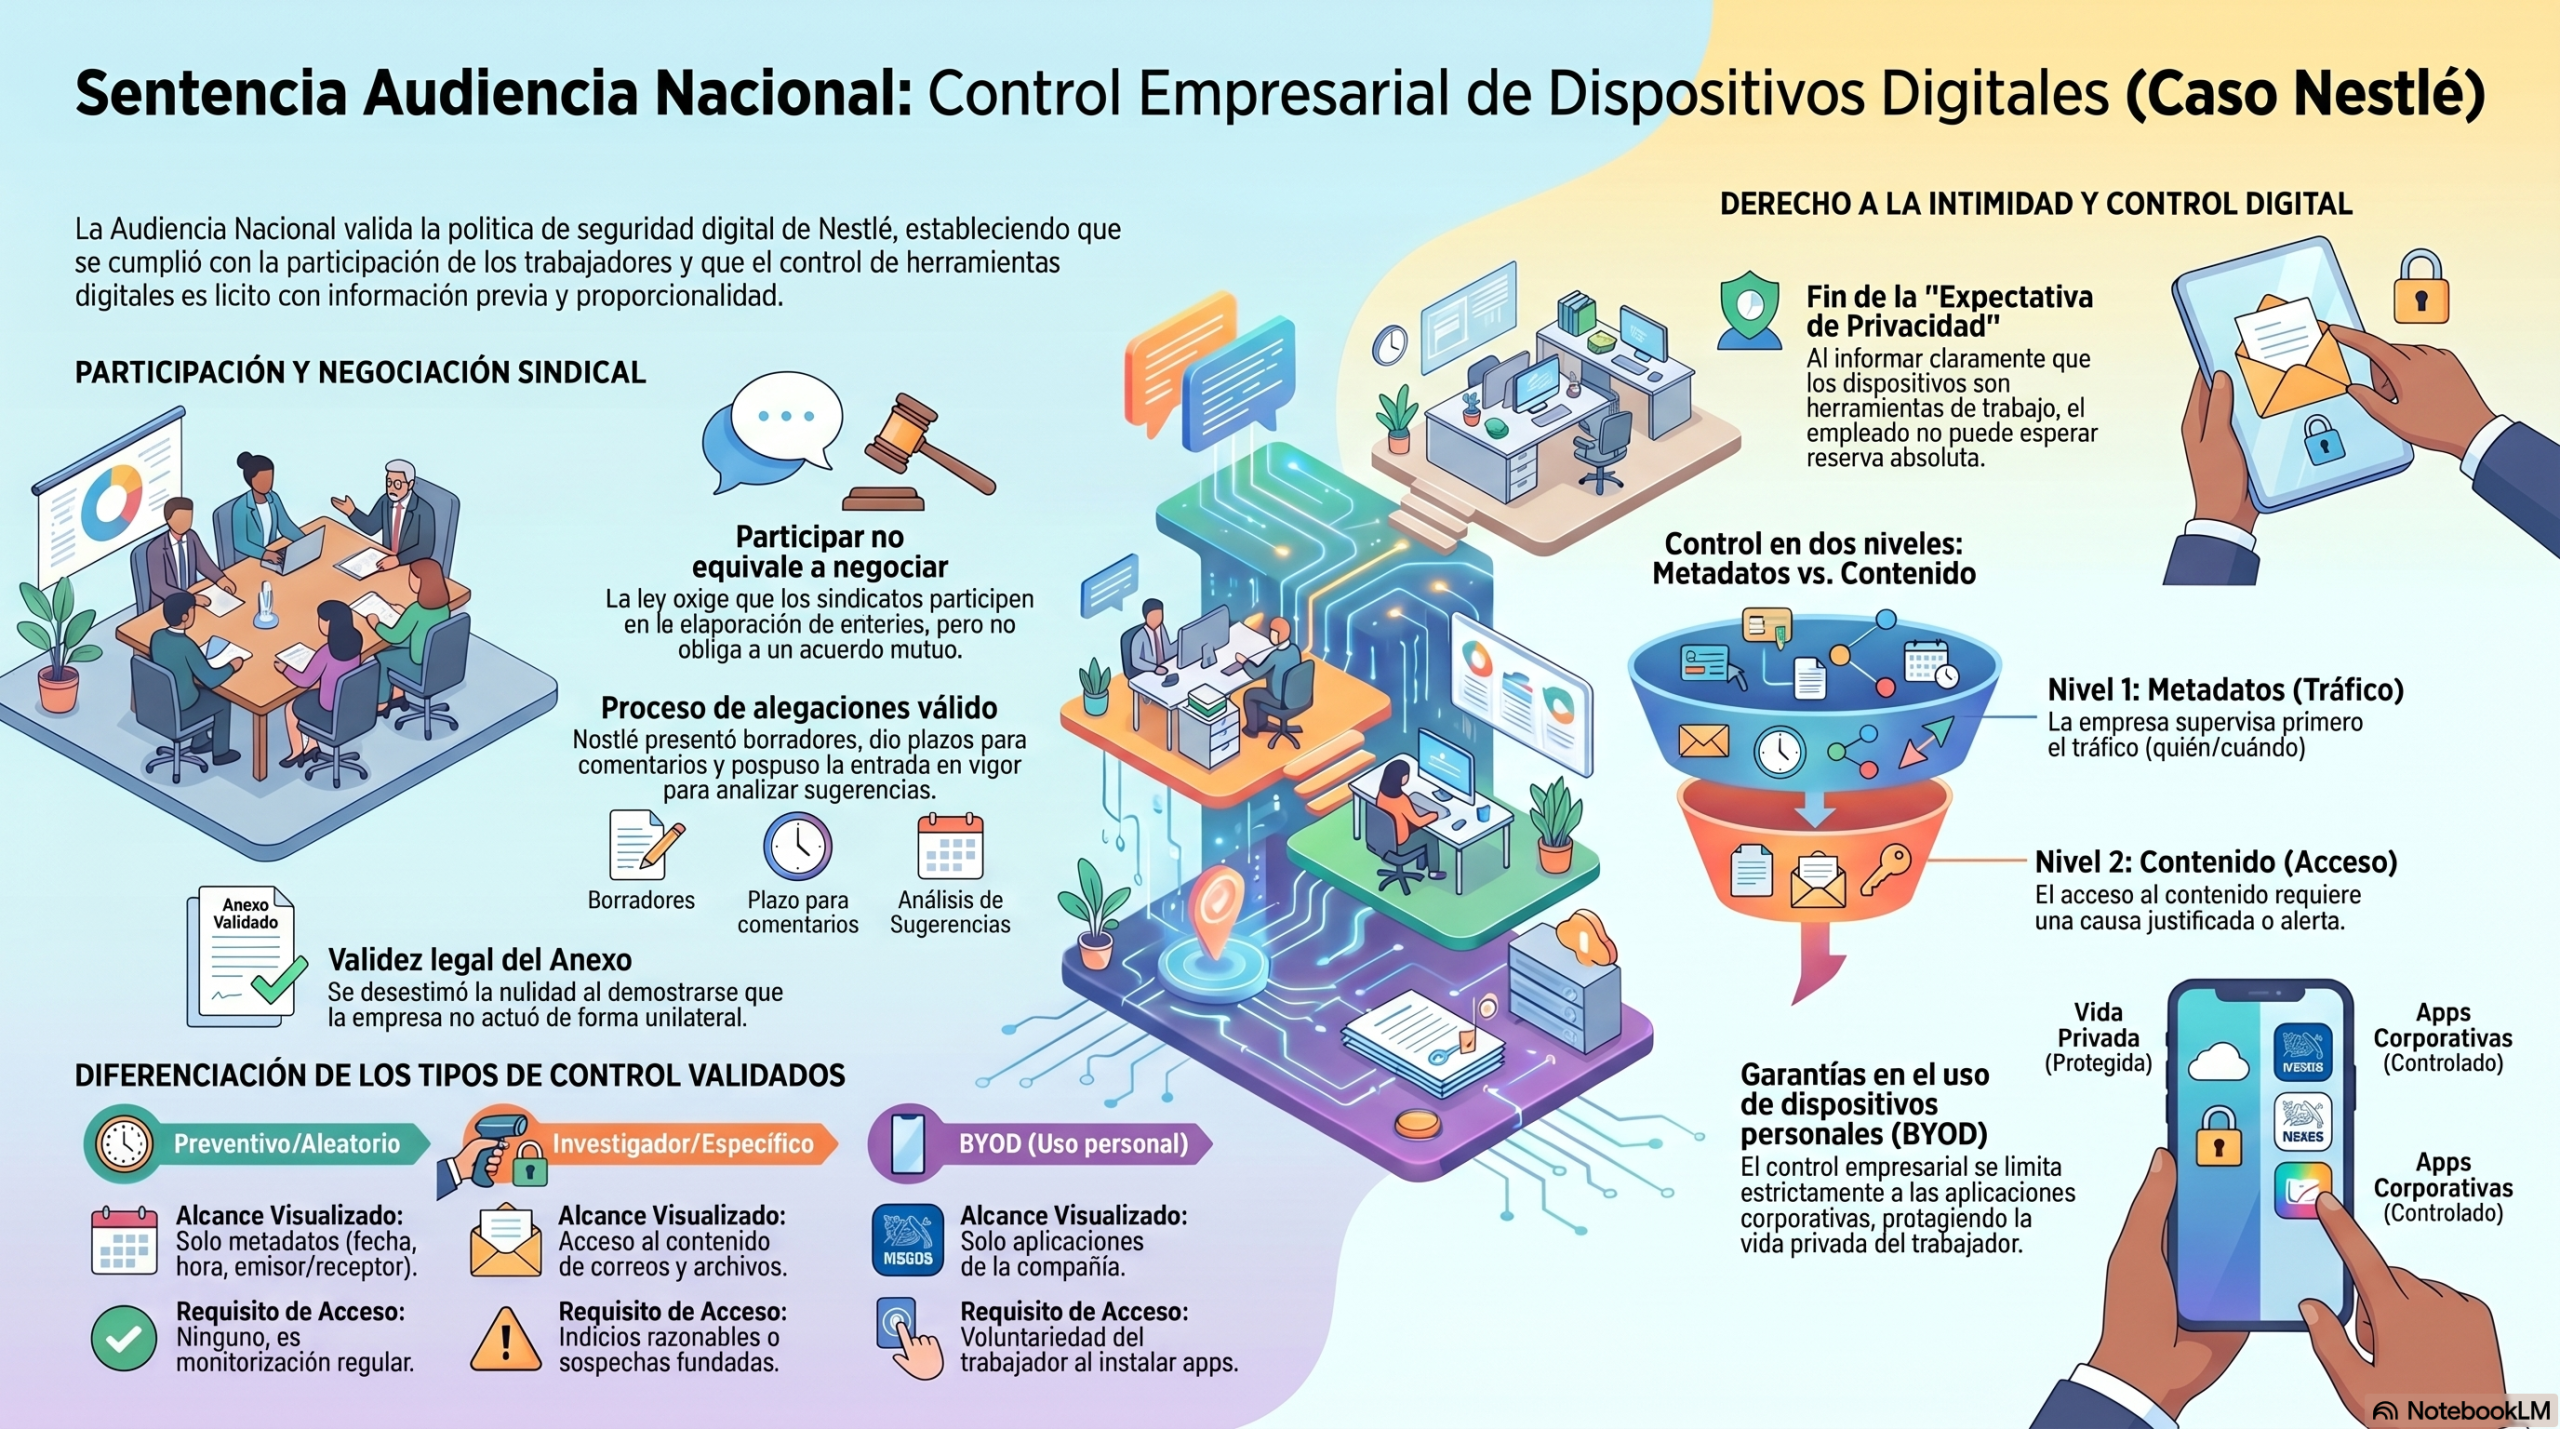
La SAN (Sala de lo Social) 31/2026, de 18 de febrero (rec. 301/2025), parte de un conflicto colectivo promovido por CCOO, UGT-FICA, CSIF, CGT y USO frente a Nestlé España, S.A. y Nestlé Purina Petcare España, S.A.U., a raíz de la implantación de un Anexo a la Política Global de Seguridad del Usuario Final, con efectos desde el 15 de septiembre de 2025.
El detonante del conflicto es la nueva política empresarial sobre el uso de dispositivos digitales. El Anexo regula de forma detallada el empleo del correo electrónico corporativo, el acceso a cuentas personales desde dispositivos de la empresa, la posibilidad de controles aleatorios y preventivos sobre la actividad digital, así como la utilización de dispositivos personales para fines laborales en entornos BYOD. Además, prevé distintos niveles de supervisión, desde el análisis de metadatos hasta el eventual acceso al contenido en supuestos justificados, y contempla medidas como el acceso remoto o la gestión de datos en situaciones de riesgo o seguridad.
Los sindicatos impugnan este Anexo desde una doble perspectiva. Por un lado, sostienen que se ha aprobado sin una verdadera participación de la representación de las personas trabajadoras, vulnerando el art. 64 ET y el art. 87 LOPDGDD. Por otro, consideran que el contenido de la política permite un control excesivo y desproporcionado, que puede afectar a la intimidad, al secreto de las comunicaciones y a la protección de datos, especialmente por la previsión de monitorización generalizada y por su proyección sobre accesos a cuentas personales o dispositivos propios.
La empresa defiende la validez del Anexo argumentando que responde a necesidades de seguridad y cumplimiento normativo en un entorno digital complejo, que se ha dado participación a la representación legal mediante un proceso de alegaciones en dos fases y que los controles previstos se basan fundamentalmente en metadatos, reservándose el acceso al contenido a supuestos excepcionales y justificados, siempre bajo criterios de proporcionalidad.
Sobre esta base, la Audiencia Nacional se enfrenta a una cuestión que va más allá del caso concreto: si una política empresarial que configura un sistema estructural de control digital —preventivo, aleatorio y potencialmente extensivo— puede considerarse, en abstracto, conforme a los derechos fundamentales de las personas trabajadoras.
La primera controversia se sitúa en el plano procedimental y afecta al modo en que se ha elaborado el Anexo. Los sindicatos sostienen que la política es nula porque ha sido impuesta unilateralmente, sin una negociación real con la representación de las personas trabajadoras, lo que supondría una vulneración del art. 64 ET y del art. 87.3 LOPDGDD, así como, en el caso de la demanda acumulada de UGT, CSIF, CGT y USO, una lesión de la libertad sindical en su vertiente de negociación colectiva. La empresa, por el contrario, desplaza el foco: no discute la exigencia de participación, pero niega que esta deba materializarse en una negociación o en un acuerdo. Defiende que el art. 87.3 LOPDGDD no impone una concreta forma de intervención de la representación legal, y que en este caso dicha participación se ha producido mediante un proceso de elaboración en dos fases, con remisión de borradores y apertura de sendos periodos de alegaciones.
La Audiencia Nacional resuelve la controversia partiendo de la siguiente premisa: el precepto de referencia no es el art. 64 ET, sino el art. 87 LOPDGDD. No se trata de una cuestión general de sistemas de control del trabajo, sino de una regulación específica sobre el uso de dispositivos digitales y la protección de la intimidad en ese contexto. Por ello, el art. 87.3 opera como norma especial, mientras que el art. 64.5 f) ET queda relegado a una función interpretativa de apoyo, sin capacidad para desplazar ni intensificar el régimen de participación previsto en la normativa de protección de datos.
A partir de ahí, la Sala interpreta el término “participar”. Rechaza que equivalga necesariamente a negociar o acordar. La razón es literal, sistemática y también histórica. Literalmente, “participar” es una fórmula abierta. Puede abarcar información, audiencia, informe, consulta, negociación o acuerdo. Pero la AN matiza que no basta la mera información, porque el art. 87.3 LOPDGDD habla de participar “en la elaboración” de los criterios, y elaborar exige algún papel activo. Por eso fija un umbral mínimo: la emisión de informe previo o, al menos, una posibilidad real de formular alegaciones antes de la aprobación definitiva. La sentencia niega que exista un derecho legal a negociar el protocolo, salvo previsión convencional específica. La AN recuerda que en la tramitación parlamentaria llegó a existir una formulación que hablaba de acordar con la representación de los trabajadores un protocolo de utilización de dispositivos digitales, pero esa formulación no llegó al texto final. Para la Sala, esto refuerza que el legislador no quiso imponer acuerdo ni negociación obligatoria.
En el caso concreto, la empresa trasladó un primer borrador entre el 28 y el 30 de mayo de 2025, abrió un plazo de quince días para comentarios, recibió alegaciones, aplazó la entrada en vigor inicialmente prevista para el 1 de julio, remitió un segundo borrador entre el 22 y el 24 de julio, abrió una segunda ronda de alegaciones y finalmente comunicó la versión definitiva entre el 3 y el 9 de septiembre, con entrada en vigor el 15 de septiembre. La AN considera que esto supera el estándar mínimo del art. 87.3 LOPDGDD. Incluso afirma que habría bastado un único informe previo, y que aquí hubo dos.
Este punto es relevante porque la Sala diferencia participación de codecisión. Que la empresa no incorpore total o parcialmente las alegaciones sindicales no invalida el trámite si el derecho reconocido es de informe previo y no de consulta negociada. La sentencia utiliza la doctrina de la STS de 13 de septiembre de 2016 para sostener que no acoger sugerencias no implica incumplir el trámite de informe. También distingue el caso de la STS de 6 de febrero de 2024, rec. 263/2022, porque allí la política empresarial se había aprobado sin participación de la representación, mientras que aquí sí existió un proceso previo.
La segunda gran cuestión desplaza el análisis al plano material: cómo se construye jurídicamente el control empresarial en entornos digitales. La Audiencia Nacional dedica aquí un desarrollo especialmente significativo, en el que reconstruye la doctrina del Tribunal Constitucional, del Tribunal Supremo y del TEDH para ordenar un ámbito donde la frontera entre vigilancia y organización del trabajo se vuelve difusa. A partir de esa reconstrucción, la Sala introduce una distinción que vertebra todo el razonamiento. No es lo mismo el control de la actividad laboral en sentido estricto —tradicionalmente vinculado a sistemas de videovigilancia o captación de sonido y hoy positivizado en el art. 89 LOPDGDD— que el control del uso de las herramientas digitales que la empresa pone a disposición de la persona trabajadora, encuadrado en el art. 87 LOPDGDD. La diferencia es sustantiva. En el primer supuesto, el análisis jurídico se articula directamente sobre la medida de vigilancia: la proporcionalidad se proyecta sobre una actuación concreta de control de la conducta laboral. En el segundo, el punto de partida es previo: determinar si existe o no una expectativa razonable de privacidad en el uso de los dispositivos. Solo a partir de esa premisa se abre paso —o se bloquea— la posibilidad misma de control, desplazándose después el juicio de proporcionalidad al modo en que ese control se configura y se ejerce.
La Sala resume la evolución doctrinal de Copland, Barbulescu, STC 241/2012, STC 170/2013 y la jurisprudencia social sobre correo electrónico e internet. La idea que extrae es que la empresa debe fijar previamente reglas de uso, informar de la posibilidad de control, delimitar los usos autorizados y establecer garantías. Si no lo hace, puede nacer una expectativa razonable de privacidad que bloquee el control. Si lo hace, el control puede ser posible, pero no queda liberado de proporcionalidad.
Esta es probablemente la pieza más delicada de la sentencia. La AN acepta que una política empresarial puede permitir un uso privado limitado y, simultáneamente, negar expectativa de privacidad. Los sindicatos veían en ello una contradicción: si se permite uso personal, debería existir algún espacio de privacidad. La Sala responde que no hay contradicción porque el uso personal autorizado no es libre ni reservado, sino moderado, puntual, razonable y condicionado a que no interfiera en la actividad laboral ni comprometa la seguridad, la confidencialidad, los secretos empresariales, la imagen corporativa o la reputación. Si la empresa advierte que ese uso puede ser controlado y establece garantías, no nace expectativa de confidencialidad impeditiva del control.
Ahora bien, la sentencia no dice que todo control sea válido por el mero hecho de haber sido anunciado. Lo que dice es que el Anexo, en abstracto, contiene suficientes garantías porque somete los controles al triple juicio de idoneidad, necesidad y proporcionalidad, prevé minimización de datos, limita el acceso a contenidos cuando sea estrictamente necesario y diferencia entre metadatos y contenido.
En relación con el correo electrónico, el Anexo distingue el correo corporativo y el acceso a cuentas personales desde recursos TIC empresariales. El correo corporativo se configura como herramienta de uso profesional. Se prohíbe con carácter general su uso para finalidades lúdicas o para registrarse en plataformas ajenas a la actividad laboral, salvo autorización. En cuanto a las cuentas personales, la empresa justifica el control por el riesgo de fuga de información: desde un dispositivo empresarial se puede enviar documentación corporativa a una cuenta personal. La AN acepta esta finalidad como legítima.
La sentencia valida, en abstracto, controles “aleatorios, regulares, preventivos y generalizados”, pero lo hace porque el propio Anexo niega que sean “exhaustivos, masivos, permanentes, continuos o intrusivos”. Esta precisión es esencial. La AN no está admitiendo una vigilancia permanente e ilimitada de todos los dispositivos. Está aceptando un sistema preventivo basado en alertas, metadatos, muestras representativas y criterios técnicos de proporcionalidad y pertinencia.
Según los hechos probados, los controles aleatorios y preventivos se basan en alertas del registro de actividad generadas por el uso de dispositivos digitales, con información básica como fecha, hora y tipo de acción. Cuando se origina una alerta, se analiza si es un falso positivo o un verdadero positivo. Solo si se considera verdadero positivo, se remite a Legal y Recursos Humanos para decidir si procede un control investigador. Además, se declara probado que en los controles sobre cuentas personales no se accede al contenido de los correos ni al contenido de documentos anexos, sino al tráfico de datos: día y hora de acceso, remitente, destinatario y existencia de adjunto.
La empresa defendió que ese control preventivo era “cero intrusivo” porque se basaba en patrones de comportamiento, consumo anómalo de datos, conexiones sospechosas, tráfico de actividad y metadatos. La AN no utiliza exactamente esa expresión como conclusión propia, pero sí asume la relevancia de la distinción entre metadatos y contenido. Para la Sala, el Anexo prioriza el filtrado de metadatos y solo permite el acceso al contenido cuando exista causa justificada, alerta fundada o en un control aleatorio limitado y proporcional bajo supervisión interna, con registro o auditoría del acceso.
El elemento problemático está en que el Anexo, según se transcribe en la sentencia, contiene fórmulas muy amplias: monitorización, supervisión, acceso, revisión, eliminación, bloqueo, retirada; control del flujo de actividad; tipo de archivos y potencial contenido; mensajes enviados y recibidos; historial de navegación; aplicaciones utilizadas; cookies; acceso remoto incluso forzado; borrado o formateado total o parcial; análisis sistemático de la información recopilada. La AN reconoce esa amplitud, pero «la neutraliza» jurídicamente mediante tresargumentos:
- Primero, afirma que el art. 87.2 LOPDGDD permite incluso el acceso al contenido;
- Segundo, entiende que las finalidades declaradas encajan en las dos finalidades legales, control del cumplimiento laboral e integridad de los dispositivos; y
- Tercero, considera que las garantías internas del Anexo someten cualquier medida concreta al canon constitucional.
Desde una lectura crítica, la sentencia desplaza buena parte del control de constitucionalidad al momento aplicativo. Es decir, valida el marco general porque incorpora cláusulas de garantía, aunque algunas facultades empresariales estén formuladas con gran amplitud. La Sala viene a decir: el protocolo, tal como está redactado, no vulnera por sí mismo los derechos fundamentales; otra cosa será si, al aplicarlo, la empresa ejecuta un control masivo, indiscriminado, continuo, desproporcionado o no justificado. Esto tiene una consecuencia práctica importante: la AN acepta la normalización de un control tecnológico preventivo integrado en compliance y ciberseguridad, siempre que se construya formalmente sobre finalidades legítimas, información previa, participación representativa, preferencia por metadatos, acceso excepcional al contenido, autorización interna reforzada y proporcionalidad. La sentencia no niega el riesgo de afectación de derechos; lo canaliza hacia el examen del caso concreto.
En el plano de la protección de datos, la sentencia realiza una construcción más funcional que sustantiva, pero no por ello carente de importancia. La impugnación sindical parte de una premisa: que la previsión de controles sobre accesos a cuentas personales supone, por definición, una intromisión ilegítima en la esfera privada.La Audiencia Nacional no niega el riesgo, pero lo reorienta: no analiza el control como acceso a la cuenta personal, sino como control del uso del dispositivo corporativo desde el que se generan esos datos.
La AN responde que el Anexo no contempla propiamente el acceso a cuentas personales, sino la obtención de información sobre el tráfico de datos desde o hacia recursos TIC de Nestlé, incluso cuando ese tráfico se produzca hacia cuentas externas personales. Esta distinción es central para la Sala: no se accede a la cuenta personal como espacio privado, sino al rastro de tráfico generado desde un recurso corporativo.
Respecto al secreto de las comunicaciones, la Sala también rechaza la vulneración abstracta. Afirma que el protocolo no permite controles masivos e indiscriminados y que el acceso al contenido no queda configurado como regla general. Además, subraya que la doctrina Barbulescu no prohíbe todo acceso al contenido de comunicaciones, sino el acceso sin información previa, sin garantías suficientes o sin proporcionalidad. La AN entiende que aquí hay información previa, delimitación del alcance del control, identificación de personas con acceso a los resultados, justificación de intereses legítimos, previsión de consecuencias y garantías de minimización.
La política BYOD («Bring your own device») recibe un tratamiento específico. Los sindicatos temían que la empresa extendiera el control a dispositivos personales. La AN desestima esta impugnación porque entiende que se atacan interpretaciones futuras hipotéticas, no el texto del Anexo. Además, interpreta que el BYOD es excepcional, voluntario, sujeto a solicitud de la persona trabajadora y autorización empresarial, y limitado a aplicaciones corporativas instaladas en el dispositivo personal. La ausencia de expectativa de privacidad no se predica del dispositivo personal en su conjunto, sino del manejo de esas aplicaciones corporativas. El bloqueo remoto o eliminación se limita a aplicaciones o utilidades corporativas y archivos vinculados, especialmente ante incidentes de seguridad, pérdida, robo o pérdida de control del dispositivo.
Este punto tiene interés porque la AN no autoriza un poder empresarial general sobre el móvil o portátil personal. La clave de validez está en la compartimentación: solo aplicaciones corporativas, solo información empresarial, solo en supuestos justificados. Si en la práctica la empresa accediera a contenidos personales ajenos a esas aplicaciones, la sentencia no ampararía necesariamente esa actuación.
En cuanto a la indemnización, la AN rechaza tanto la solicitada por CCOO por lesión del derecho a la intimidad de las personas trabajadoras como la solicitada por los demás sindicatos por lesión de libertad sindical. En el primer caso, porque el sindicato pedía una indemnización para sí por una lesión de derechos fundamentales de terceros. En el segundo, porque no aprecia vulneración del derecho de participación. Además, insiste en que el proceso es de interpretación abstracta del Anexo, no de reparación de una lesión concreta ya producida.
La conclusión de la sentencia es que el Anexo no es nulo porque la empresa cumplió el estándar de participación del art. 87.3 LOPDGDD; la política no vulnera en abstracto la intimidad, el secreto de las comunicaciones ni la protección de datos; y los controles preventivos, aleatorios y generalizados son admisibles si no son masivos, permanentes, continuos ni intrusivos y si quedan sometidos al test de proporcionalidad.
La clave doctrinal está en que la AN ofrece una lectura bastante favorable a la capacidad empresarial de diseñar sistemas preventivos de control tecnológico dentro del poder de dirección, siempre que estén formalmente juridificados. La sentencia no presenta el poder de dirección como una facultad libre, sino como una potestad empresarial que puede proyectarse sobre los recursos TIC porque son medios de producción, pero que debe quedar encuadrada por el art. 87 LOPDGDD, la participación representativa, la información previa y el canon de proporcionalidad.
La parte más discutible, desde una perspectiva garantista, es que la Sala parece confiar mucho en las garantías declaradas en el propio Anexo. Algunas expresiones del protocolo son muy expansivas: “en cualquier momento”, “acceso remoto incluso forzado”, “análisis sistemático”, “contenido”, “historiales de navegación”, “cookies”, “borrado o formateado total o parcial”. La AN no las expulsa del texto porque las lee condicionadas por las cláusulas de proporcionalidad, minimización, finalidad y ausencia de monitorización indiscriminada. Pero precisamente ahí está el punto crítico: la validez del sistema depende de que esas garantías no sean meramente retóricas y funcionen realmente como límites operativos. Por eso, la sentencia es importante no porque autorice sin más el monitoraje continuo, sino porque admite una infraestructura permanente de capacidad de monitorización siempre que el control efectivo se active de forma limitada, documentada, proporcionada y causalizada. La diferencia es sutil, pero decisiva: no se valida una vigilancia continua del contenido de los dispositivos; se valida una política de supervisión preventiva basada en registros, alertas y metadatos, con eventual escalado a controles investigadores o de contenido bajo garantías.
Como idea de cierre, la sentencia desplaza el debate desde la pregunta “¿puede la empresa controlar dispositivos digitales?” hacia otra más precisa: “¿cómo debe diseñarse jurídicamente una arquitectura empresarial de control digital para que no genere, por sí misma, una lesión de derechos fundamentales?”. La respuesta de la AN es que esa arquitectura puede existir si combina información previa, participación de la representación, delimitación de usos, finalidades legítimas, preferencia por metadatos, acceso excepcional al contenido, autorización interna, trazabilidad, minimización y proporcionalidad.
Contenido protegido. No autorizado su uso para entrenamiento de sistemas de inteligencia artificial sin autorización expresa.
Suscríbete al boletín
Recibe nuevas publicaciones directamente en tu correo.