Control digital

  • Joya de jurisprudencia | Control digital y poder empresarial: ¿hasta dónde puede llegar la monitorización?

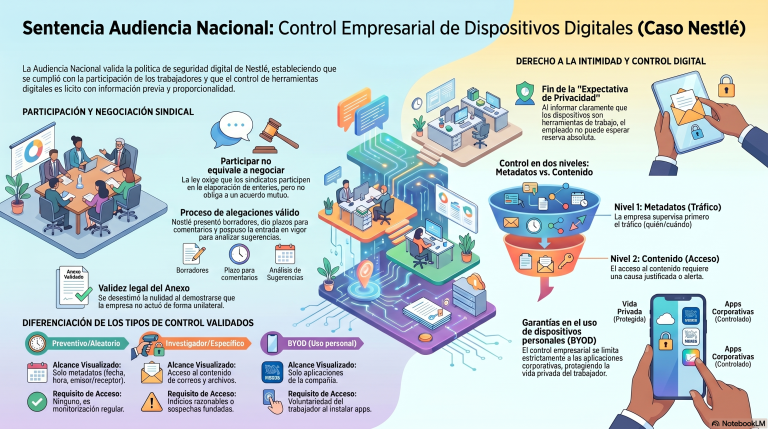
    La SAN (Sala de lo Social) 31/2026, de 18 de febrero (rec. 301/2025), analiza la validez de una política empresarial de control digital que regula el uso de dispositivos, el correo corporativo y la monitorización preventiva de la actividad digital de las personas trabajadoras. La Audiencia Nacional examina si un sistema estructural de supervisión —basado en controles aleatorios, análisis de metadatos y eventual acceso al contenido— puede considerarse conforme a los derechos fundamentales. La sentencia distingue entre la inexistencia de expectativa razonable de privacidad y la vigencia de los derechos a la intimidad, al secreto de las comunicaciones y a la protección de datos, afirmando que la primera no elimina los segundos, sino que habilita el control bajo el test de proporcionalidad. Asimismo, interpreta el art. 87 LOPDGDD como norma especial en materia de dispositivos digitales, fijando un estándar mínimo de participación de la representación legal de las personas trabajadoras sin exigir negociación. La resolución valida en abstracto la arquitectura del sistema de control, pero desplaza el juicio de constitucionalidad a su aplicación concreta, condicionando su licitud a la existencia de garantías, a la minimización de datos y a la limitación del acceso al contenido.

    Clave: La empresa puede diseñar sistemas preventivos de control digital sin expectativa de privacidad, pero solo son legítimos si el control efectivo es limitado, proporcional y jurídicamente garantizado.

  • Apuntes | Protección de datos en las relaciones laborales: el control digital no es técnica, es injerencia en DDFF.

    Protección de datos en el trabajo digitalizado: control empresarial, dispositivos personales y gobernanza del dato. A partir de la Guía de la Agencia Española de Protección de Datos sobre relaciones laborales (2025), el análisis de Josefa Cantero Martínez y el artículo de Carolina Serrano Falcón, se examina la transformación del tratamiento de datos en el ámbito laboral. El foco se desplaza desde la licitud abstracta del control hacia su gobernanza efectiva: finalidad concreta, reglas previas, proporcionalidad y garantías. La incorporación del smartphone personal como infraestructura de trabajo evidencia la hibridación entre esfera personal y profesional y obliga a adoptar un enfoque arquitectónico basado en políticas de uso, minimización, seguridad y trazabilidad. La protección de datos deja de ser un cumplimiento formal para convertirse en elemento estructural del poder de dirección y de la tutela de derechos en entornos digitalizados.
    Clave: el problema no es si la empresa puede tratar datos, sino si ese poder está jurídicamente gobernado en un contexto de trabajo digital e híbrido.

  • Apuntes | Control digital en la Administración: límites jurídicos y protección de datos en el empleo público

    Control digital en la Administración y protección de datos: condiciones de legitimidad y garantías en el empleo público. A partir del artículo de Josefa Cantero Martínez y la guía de la Agencia Española de Protección de Datos sobre relaciones laborales, el análisis examina cómo el acceso a medios informáticos corporativos debe construirse jurídicamente como una injerencia en derechos fundamentales sujeta a estrictas garantías. El control digital no se legitima por la titularidad del medio, sino por la existencia de una finalidad concreta, reglas internas previas y conocidas, y un juicio riguroso de necesidad y proporcionalidad. En el contexto de digitalización administrativa, la clave se sitúa en la arquitectura jurídica del control: políticas de uso, transparencia, delimitación de finalidades, registro de tratamientos y medidas de seguridad.
    Clave: el control digital en la Administración solo es legítimo cuando está previamente estructurado y gobernado por garantías jurídicas claras.