Apuntes | El proyecto de Ley Orgánica sobre buen uso y gobernanza de la inteligencia artificial
El Consejo de Ministros aprueba el Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial y remite al Congreso la primera gran norma estatal española orientada a organizar la aplicación interna del Reglamento europeo de IA. El texto regula autoridades supervisoras, régimen sancionador, sistemas prohibidos, utilización de IA en el sector público estatal y sandboxes regulatorios. Aunque el AI Act ya está en vigor y es directamente aplicable, el proyecto pretende adaptar la estructura institucional española al nuevo ecosistema europeo de gobernanza algorítmica.
El Consejo de Ministros ha aprobado el pasado 26 de mayo de 2026 el Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial y lo remite al Congreso de los Diputados. España pasa de la fase del anteproyecto y de los informes consultivos a la apertura formal de la tramitación parlamentaria de la que aspira a convertirse en la primera gran norma estatal española específicamente orientada a organizar la gobernanza de la inteligencia artificial. En una anterior entrada ya tuve ocasión de analizar esa primera fase consultiva.
El proyecto de ley no crea un régimen autónomo español de inteligencia artificial ni constituye realmente el “nacimiento” de la regulación de la IA en España. El núcleo regulatorio ya existe. El Reglamento (UE) 2024/1689, conocido como Reglamento europeo de IA o AI Act, entra en vigor el 1 de agosto de 2024 y es directamente aplicable conforme a su calendario progresivo de aplicación. Esto significa que, aunque la futura ley española experimente retrasos, modificaciones o incluso dificultades parlamentarias, el marco europeo sigue desplegando efectos. Y esta precisión es importante porque el proyecto español debe entenderse correctamente: no regula la IA desde cero, sino que construye la arquitectura española de aplicación del ecosistema europeo de gobernanza algorítmica.
La futura ley organizará quién supervisa, quién sanciona, cómo se coordinan las autoridades, qué mecanismos de transparencia se introducen y cómo se integra la supervisión humana en sistemas algorítmicos que empiezan a incorporarse estructuralmente a la Administración, al mercado y a las relaciones laborales.
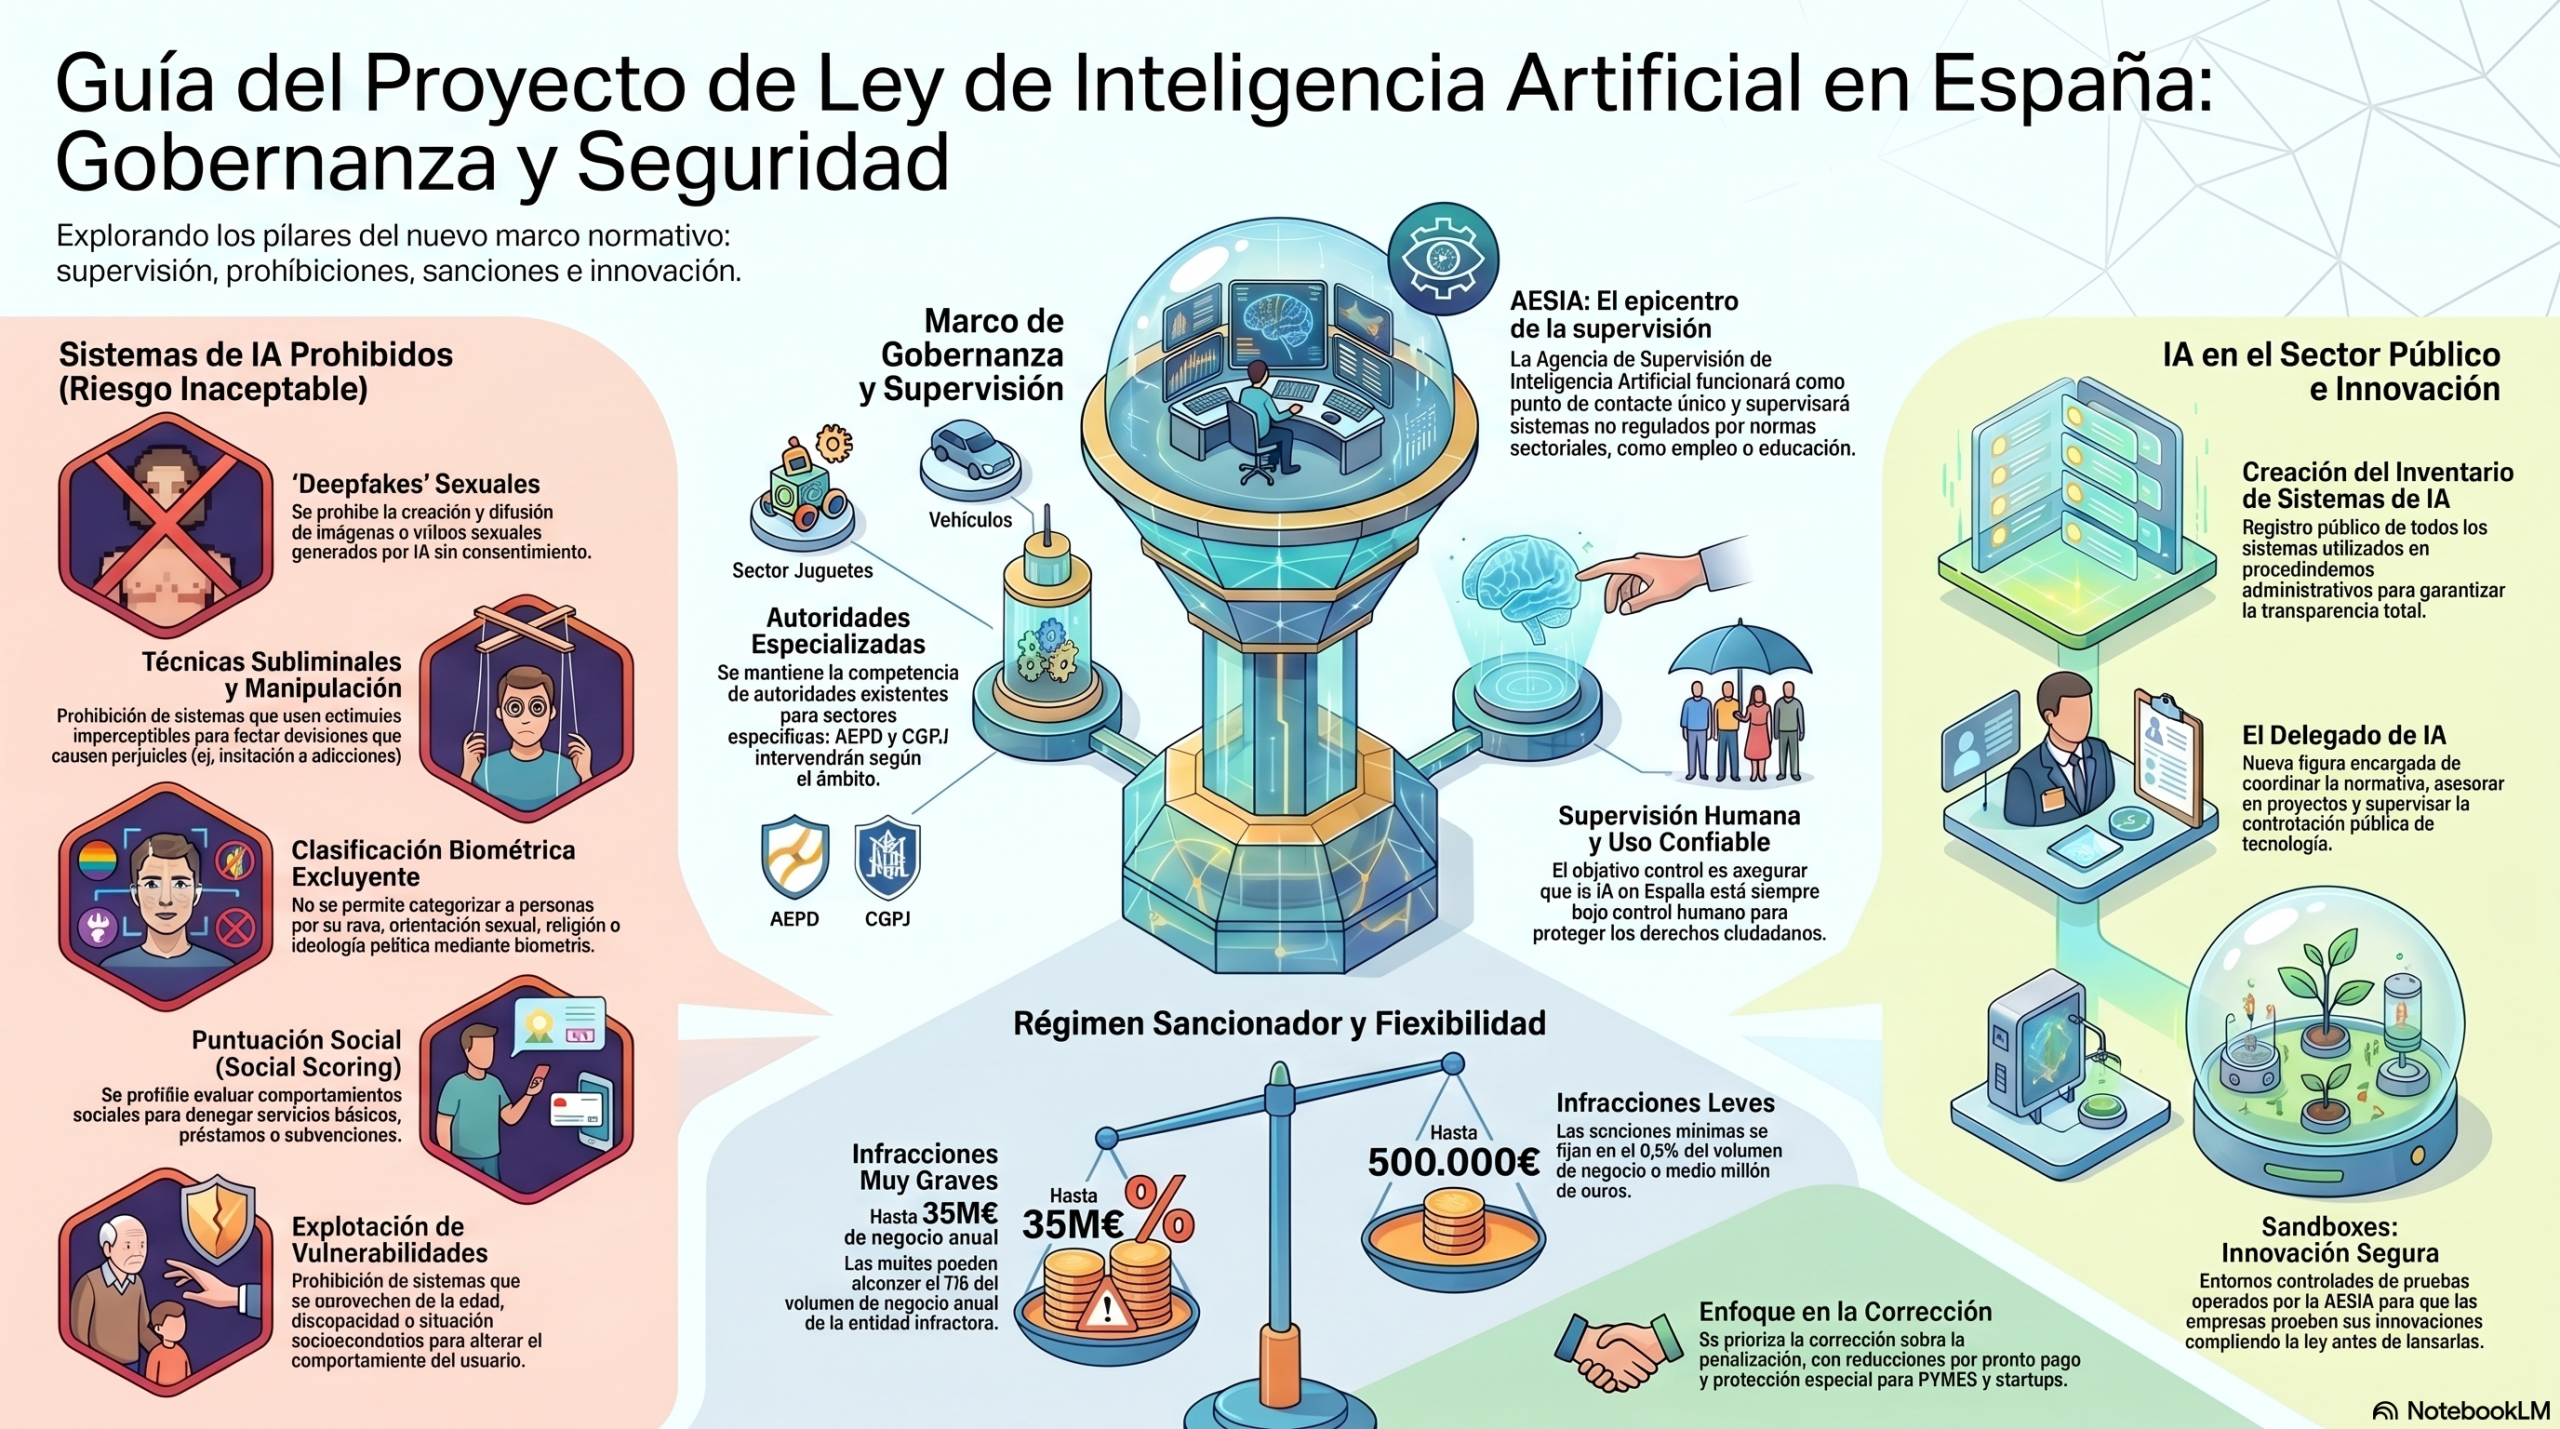
El primer bloque del proyecto se refiere a la gobernanza institucional. La futura ley identifica las autoridades competentes para aplicar en España el Reglamento europeo de IA. Esta es una de sus funciones principales, porque el Reglamento europeo fija obligaciones, prohibiciones y categorías de riesgo, pero corresponde a cada Estado miembro organizar internamente qué autoridades ejercen las funciones de supervisión, notificación, vigilancia del mercado y sanción. El esquema previsto distingue entre sistemas de IA integrados en productos ya sometidos a regulación sectorial y sistemas no cubiertos por esa legislación específica. En el primer caso, como sucede con maquinaria, juguetes, vehículos o productos sanitarios, se mantiene la autoridad sectorial correspondiente. En el segundo, en sistemas vinculados al empleo, la biometría, la educación u otros ámbitos no regulados por legislación de producto, la supervisión se atribuye principalmente a la Agencia Española de Supervisión de Inteligencia Artificial, sin perjuicio de la intervención de la Agencia Española de Protección de Datos o del Consejo General del Poder Judicial cuando el ámbito material lo exija. El proyecto opta por un modelo de supervisión repartida, con mecanismos de coordinación institucional y con la AESIA como punto de contacto relevante. Esta opción resulta coherente con la propia naturaleza transversal de los sistemas de IA, que pueden afectar a datos personales, empleo, educación, justicia, contratación pública, consumo o servicios administrativos.
El segundo bloque relevante es el régimen sancionador. El proyecto clasifica las infracciones en muy graves, graves y leves, de acuerdo con las exigencias propias del Derecho administrativo sancionador. Las sanciones pueden alcanzar los 35 millones de euros o el 7 % del volumen de negocio en los supuestos más graves, y hasta 500.000 euros o el 0,5 % del volumen de negocio en los supuestos leves. La finalidad no es solo dotar de eficacia al Reglamento europeo, sino permitir que las autoridades españolas dispongan de un marco interno para ejercer la potestad sancionadora con arreglo a los principios de legalidad, proporcionalidad y eficacia. El texto incorpora, además, criterios de graduación de las sanciones. Se atiende a la gravedad de la infracción, la intencionalidad, la reincidencia y las circunstancias del caso concreto. También se prevén mecanismos orientados a priorizar la corrección frente a una respuesta exclusivamente punitiva, como la adopción de medidas correctoras o las reducciones vinculadas al pronto pago. Esta previsión intenta equilibrar la necesidad de control con la protección de pymes y empresas emergentes, en línea con el enfoque europeo de no desincentivar la innovación tecnológica.
El tercer bloque se refiere a los sistemas prohibidos. El proyecto se alinea con el Reglamento europeo de IA, que prohíbe determinados usos considerados de riesgo inaceptable. Entre los ejemplos mencionados aparecen los sistemas que utilizan técnicas subliminales para manipular decisiones, los que explotan vulnerabilidades vinculadas a la edad, discapacidad o situación socioeconómica, los sistemas de clasificación biométrica por rasgos especialmente sensibles y los sistemas de puntuación social. También se hace referencia a la incorporación de nuevos sistemas prohibidos, como los relativos a la generación de deepfakes sexuales. Esta parte del proyecto es importante porque muestra que la regulación de la IA no se limita a imponer obligaciones de transparencia o documentación. También establece límites materiales. Hay usos que no se consideran aceptables aunque puedan ser técnicamente posibles. El criterio de fondo es que determinados sistemas afectan de forma especialmente intensa a la autonomía personal, la igualdad, la dignidad, la seguridad o los derechos fundamentales.
El cuarto bloque, especialmente relevante desde el punto de vista del Derecho público, es el relativo al buen uso de la IA en el sector público estatal. Esta es una de las aportaciones propias del proyecto, porque no se limita a reproducir el Reglamento europeo. El texto prevé la creación de un inventario de sistemas de IA utilizados en procedimientos administrativos, no solo respecto de sistemas de alto riesgo. Esta medida refuerza la transparencia sobre el uso de IA por parte de la Administración General del Estado y permite conocer qué sistemas se utilizan, en qué procedimientos y con qué finalidad. La previsión del inventario es relevante porque introduce una exigencia de visibilidad sobre el empleo administrativo de sistemas algorítmicos. Si la Administración utiliza IA en procedimientos que afectan a la ciudadanía, no basta con que el sistema exista internamente o sea contratado como una herramienta técnica. Debe poder ser identificado. La transparencia, en este punto, se convierte en una condición previa para cualquier forma de control jurídico, técnico o institucional.
El proyecto también introduce la figura del delegado de IA. Su función será coordinar la aplicación normativa y asesorar en proyectos y contratación pública relacionados con sistemas de inteligencia artificial. Tanto el inventario como el delegado de IA deberán desarrollarse mediante real decreto. Esta remisión reglamentaria será relevante, porque el alcance real de ambas figuras dependerá de cómo se concreten sus funciones, su grado de independencia, sus obligaciones de documentación y su relación con otros órganos internos, especialmente en materia de protección de datos, contratación pública y transformación digital.
El quinto bloque se refiere a la formación y concienciación de los empleados públicos. Esta previsión es coherente con la incorporación progresiva de sistemas de IA en la actividad administrativa. No basta con disponer de herramientas tecnológicas ni con aprobar reglas formales de cumplimiento. La aplicación efectiva del marco europeo exige que quienes diseñan, contratan, supervisan o utilizan sistemas de IA en el sector público comprendan sus riesgos, límites y obligaciones.
El sexto bloque es el relativo a los entornos controlados de pruebas. El proyecto regula la gobernanza de los sandboxes de IA y prevé un espacio controlado de pruebas a escala nacional, operado por la AESIA. También permite la creación de sandboxes adicionales por parte de autoridades de vigilancia del mercado o autoridades notificantes, siempre que estén vinculados a su sector de supervisión. En todos ellos deberán participar las autoridades responsables de las políticas públicas afectadas y las autoridades relacionadas con derechos fundamentales. Esta regulación responde a una idea central del modelo europeo: facilitar la innovación, pero dentro de un marco controlado. Los sandboxes permiten probar sistemas, anticipar problemas de cumplimiento y acompañar a proveedores y operadores antes de la puesta en servicio o comercialización. Por tanto, el proyecto no se plantea únicamente como una norma de control posterior, sino también como un instrumento de acompañamiento regulatorio.
La conexión con el ecosistema jurídico europeo es directa. El Reglamento europeo de IA es la norma central, pero no agota la regulación aplicable. La inteligencia artificial opera dentro de un conjunto de normas europeas que pueden concurrir sobre un mismo sistema: protección de datos, servicios digitales, mercados digitales, ciberseguridad, consumo, responsabilidad, igualdad y no discriminación, propiedad intelectual, contratación pública y normativa laboral. Por eso resulta útil la expresión utilizada por Víctor Machado Carvajal al referirse al “laberinto legal” de la IA. El proyecto español se incorpora precisamente a ese laberinto como pieza nacional de organización institucional y sancionadora.
Esta idea es importante para evitar una lectura simplificada. Cumplir el Reglamento europeo de IA no significa necesariamente cumplir todo el Derecho aplicable a un sistema de IA. Un sistema utilizado para seleccionar personas trabajadoras puede estar sometido al Reglamento de IA, pero también al RGPD, a la normativa laboral, a las garantías frente a la discriminación y a los derechos de información de la representación legal de las personas trabajadoras. Un sistema utilizado en un procedimiento administrativo puede quedar sometido al Reglamento de IA, pero también a las garantías del procedimiento administrativo, a la protección de datos, a la transparencia pública y al control jurisdiccional. Por tanto, el proyecto español no cierra el marco jurídico de la IA. Lo ordena parcialmente en el plano interno. Su función es determinar cómo se aplican en España determinadas piezas del Reglamento europeo, qué autoridades intervienen, cómo se sancionan los incumplimientos, cómo se organiza la supervisión del sector público estatal y cómo se promueve la innovación mediante entornos de prueba.
El recorrido parlamentario será decisivo. El texto aprobado por el Consejo de Ministros es todavía un proyecto de ley y deberá superar la tramitación en el Congreso y en el Senado. En un contexto de evidente fragilidad parlamentaria, no puede descartarse que el contenido final experimente modificaciones relevantes o retrasos en su aprobación.
En cualquier caso, ello no altera una cuestión esencial: el Reglamento europeo de IA ya está en vigor y es directamente aplicable conforme a su calendario progresivo de aplicación. La futura ley española pretende fundamentalmente adaptar la estructura institucional española a ese marco europeo mediante autoridades supervisoras, régimen sancionador, mecanismos de coordinación y regulación específica del uso de IA en el sector público estatal.
Contenido protegido. No autorizado su uso para entrenamiento de sistemas de inteligencia artificial sin autorización expresa.
Suscríbete al boletín
Recibe nuevas publicaciones directamente en tu correo.