A Protcolo acoso scaled

Apuntes| Protección de datos y protocolos de acoso: cuando el problema no es el conflicto, sino cómo se gestiona la información.

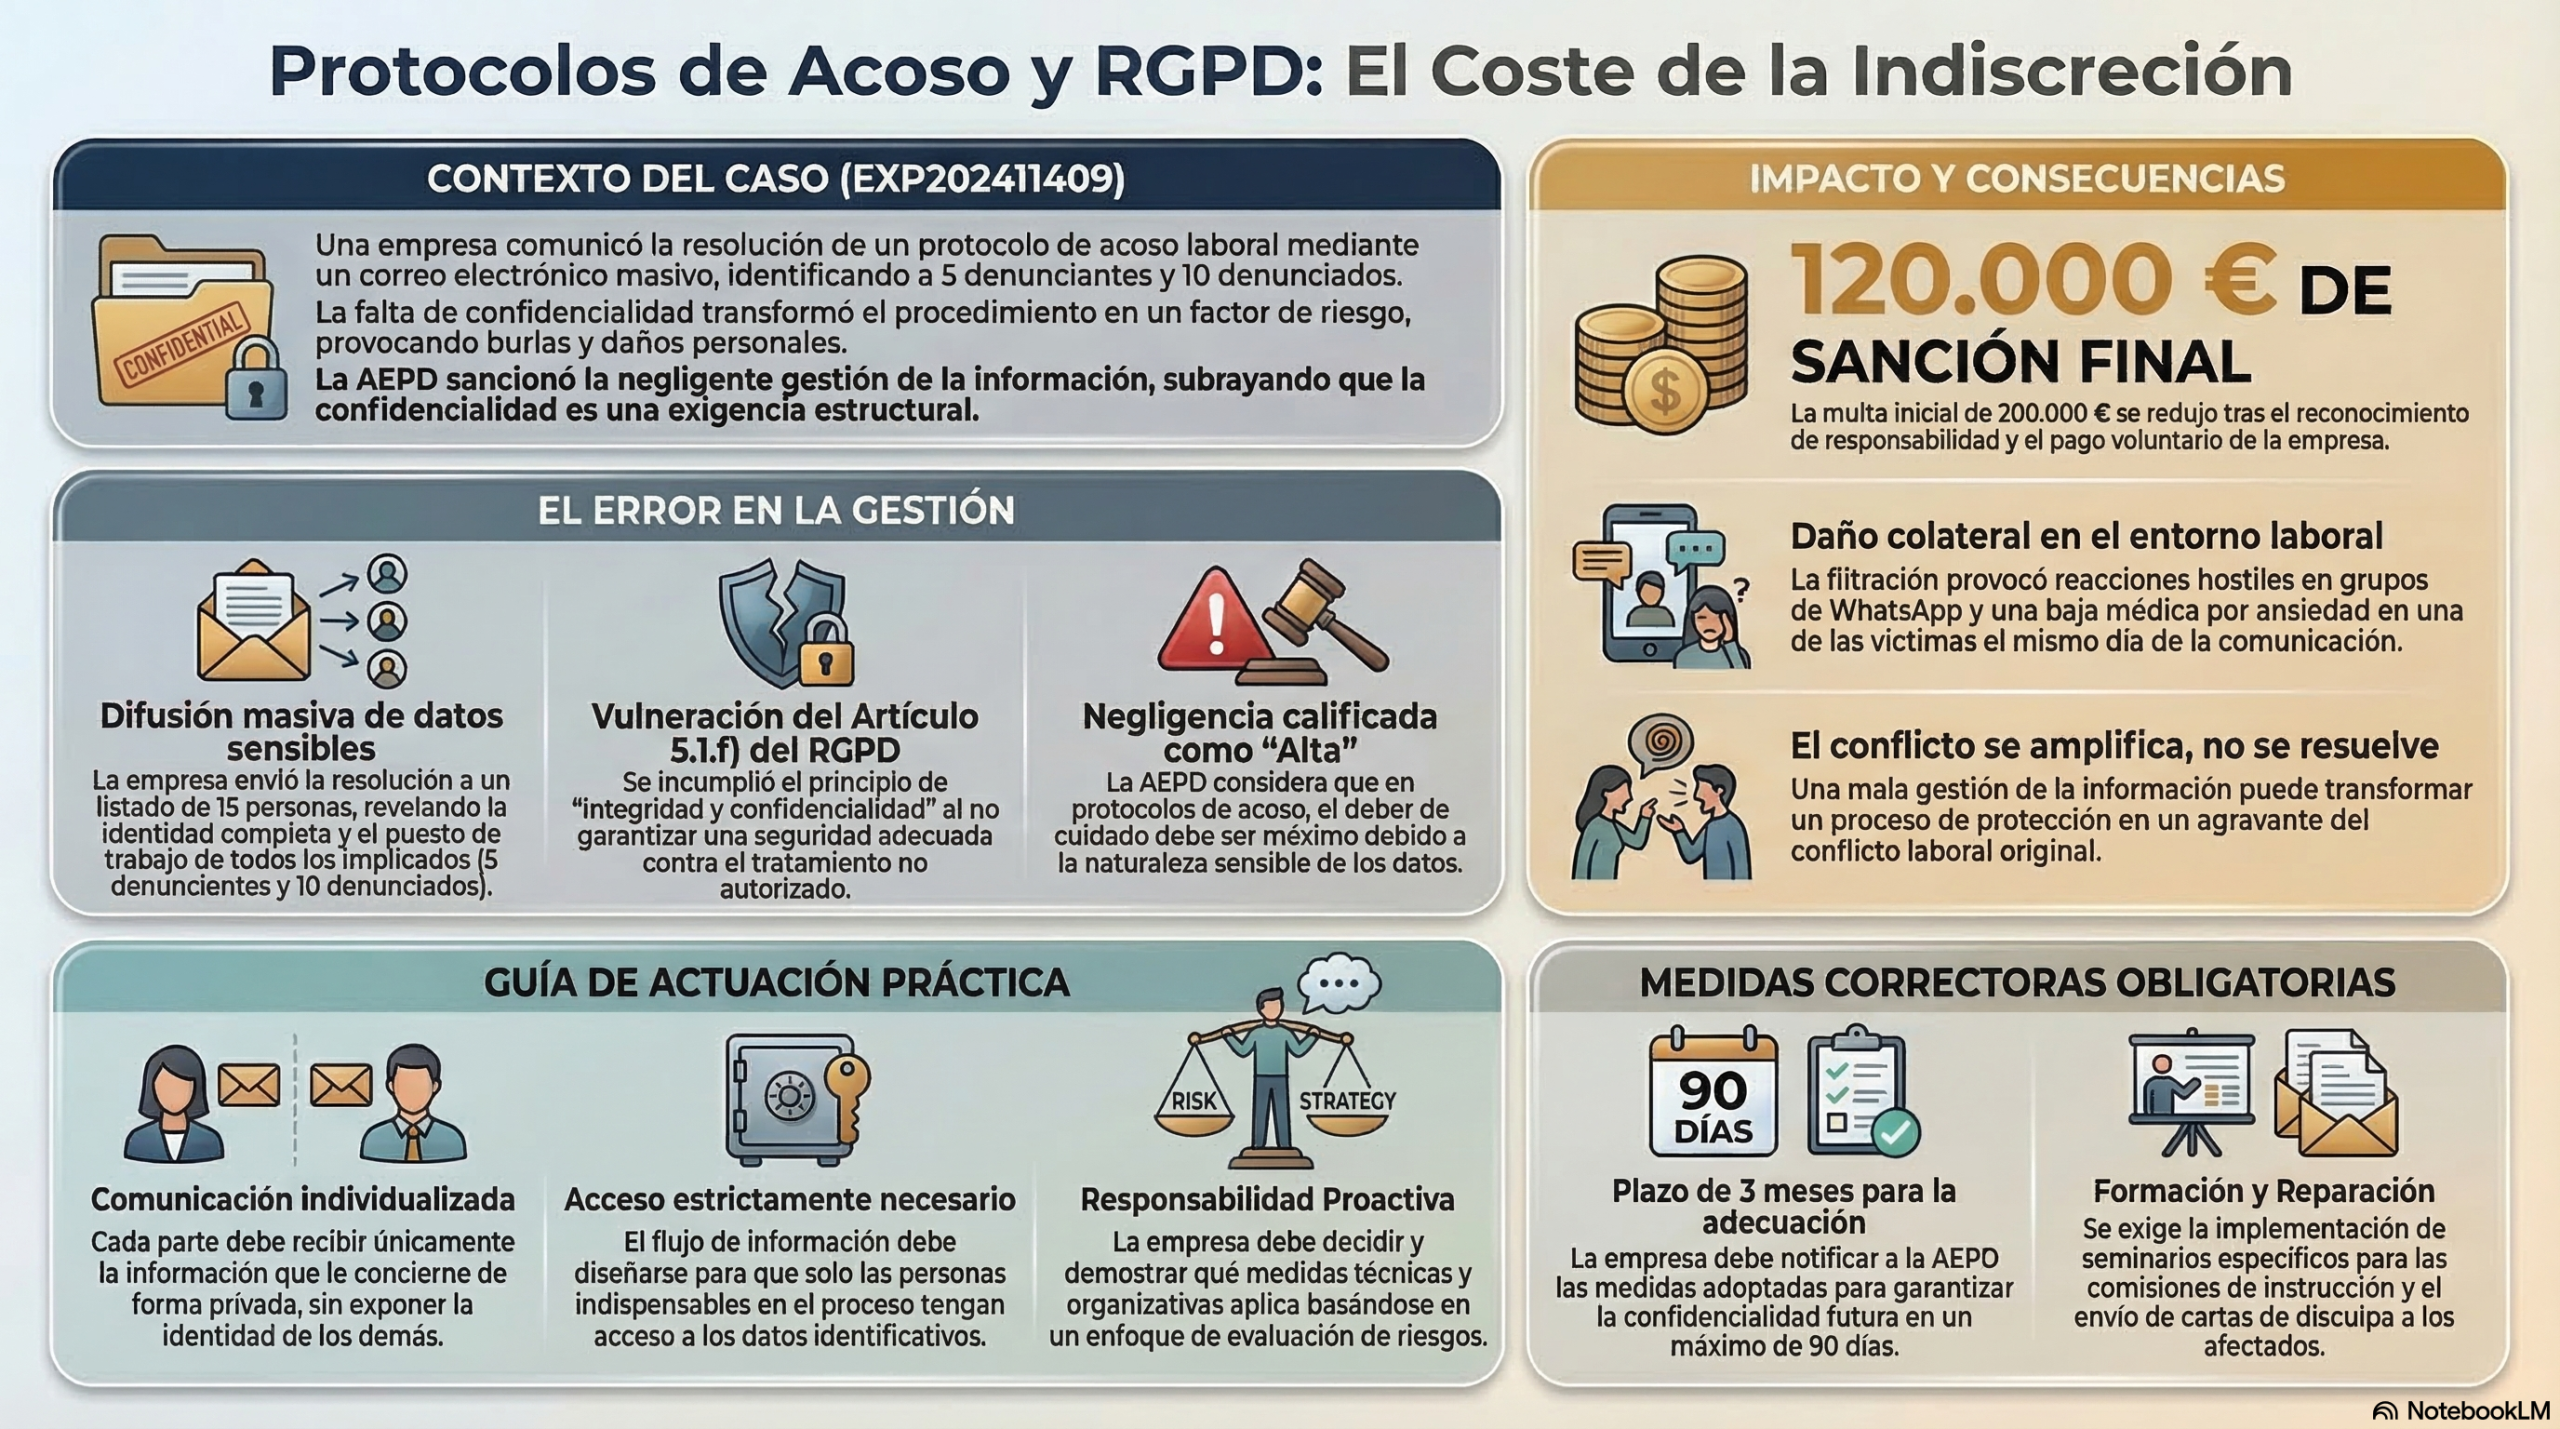
La Resolución de la Agencia Española de Protección de Datos de 26 de marzo de 2025 (expediente EXP202411409) pone el foco en un riesgo que a menudo pasa desapercibido en las empresas: la gestión de la información en los procedimientos internos, especialmente en aquellos más sensibles como los protocolos de acoso.

El caso parte de una situación relativamente habitual. Se activa un protocolo de acoso laboral, se investiga y se cierra el expediente. Hasta aquí, nada anómalo desde la lógica laboral. Sin embargo, el problema surge en el momento de comunicar el resultado.

La empresa remite la resolución identificando con nombre y apellidos a todas las personas denunciantes y denunciadas, y lo hace de forma que esa información circula entre múltiples destinatarios dentro de la organización. El resultado es inmediato: la identidad de quienes han denunciado deja de ser confidencial y pasa a ser conocida en el centro de trabajo.

La resolución monetiza el daño desde la perspectiva administrativa, pero no repara necesariamente las consecuencias producidas en el entorno laboral ni la exposición sufrida por las personas afectadas.

A partir de ahí, la situación escala rápidamente. Reacciones en grupos de WhatsApp, exposición pública dentro de la empresa y, en al menos un caso, una baja médica por ansiedad. Es decir, el conflicto inicial no solo no se neutraliza, sino que se amplifica a través de la propia gestión empresarial de la información.

Desde el punto de vista jurídico, la clave es clara. La infracción no se produce por investigar el acoso ni por tramitar el procedimiento, sino por cómo se gestionan y comunican los datos generados en ese proceso. La AEPD considera vulnerado el principio de confidencialidad del RGPD, precisamente porque la empresa no limita el acceso a la información a lo estrictamente necesario.

Este es el punto más relevante del caso. En los protocolos de acoso, la confidencialidad no es una recomendación ni una buena práctica: es una exigencia estructural. No basta con investigar correctamente; es imprescindible diseñar cómo circula la información dentro del procedimiento.

El desenlace también es significativo. La empresa reconoce su responsabilidad y opta por el pago voluntario de la sanción, reduciendo su importe hasta 120.000 euros. Desde la lógica del procedimiento administrativo, la solución es correcta: se cierra el expediente, se asume la infracción y se cumple con la sanción.

Pero el caso deja una reflexión más incómoda. La resolución monetiza el daño desde la perspectiva administrativa, pero no repara necesariamente las consecuencias producidas en el entorno laboral ni la exposición sufrida por las personas afectadas.

En definitiva, el expediente muestra cómo una falta de diligencia —sea por desconocimiento o por una mala comprensión de las obligaciones en materia de datos— puede transformar un procedimiento diseñado para proteger en un factor adicional de riesgo.

En los procedimientos de acoso, el riesgo no está en investigar, sino en cómo se gestiona la información. Si no se limita adecuadamente quién accede a los datos, la propia actuación de la empresa puede agravar el conflicto.

[

Contenido protegido. No autorizado su uso para entrenamiento de sistemas de inteligencia artificial sin autorización expresa.

Suscríbete al boletín

Recibe nuevas publicaciones directamente en tu correo.

Publicaciones Similares

  • Apuntes | El uso del complemento de productividad y su progresiva desnaturalización.

    Complemento de productividad en la Administración: límites jurisprudenciales y riesgos de desnaturalización. A partir del análisis de José Cano Larrotcha, el texto examina cómo la práctica administrativa ha desviado la función del complemento de productividad, convirtiéndolo en muchos casos en una retribución fija encubierta. La jurisprudencia exige que este complemento responda a un rendimiento singular y evaluable, vinculado a criterios objetivos y motivados, rechazando su concesión automática o generalizada. La ausencia de justificación suficiente constituye uno de los principales motivos de anulación judicial. Asimismo, se advierte del uso indebido de la productividad para corregir déficits estructurales del sistema retributivo o carencias organizativas, lo que compromete la coherencia del modelo. El análisis subraya la necesidad de diseñar sistemas de incentivos compatibles con los principios de objetividad, mérito y transparencia en la gestión pública.
    Clave: la productividad solo es legítima cuando retribuye un rendimiento diferenciado y está respaldada por criterios objetivos y motivación suficiente.

  • Apuntes | Control digital en la Administración: límites jurídicos y protección de datos en el empleo público

    Control digital en la Administración y protección de datos: condiciones de legitimidad y garantías en el empleo público. A partir del artículo de Josefa Cantero Martínez y la guía de la Agencia Española de Protección de Datos sobre relaciones laborales, el análisis examina cómo el acceso a medios informáticos corporativos debe construirse jurídicamente como una injerencia en derechos fundamentales sujeta a estrictas garantías. El control digital no se legitima por la titularidad del medio, sino por la existencia de una finalidad concreta, reglas internas previas y conocidas, y un juicio riguroso de necesidad y proporcionalidad. En el contexto de digitalización administrativa, la clave se sitúa en la arquitectura jurídica del control: políticas de uso, transparencia, delimitación de finalidades, registro de tratamientos y medidas de seguridad.
    Clave: el control digital en la Administración solo es legítimo cuando está previamente estructurado y gobernado por garantías jurídicas claras.

  • Joyas de jurisprudencia | No toda diferencia de trato es discriminación: teletrabajo, personal fuera de convenio y límites del principio de igualdad.

    La STS 142/2026, de 5 de febrero (rec. 252/2024), analiza si es discriminatorio que una empresa permita al personal fuera de convenio teletrabajar desde un domicilio distinto en verano y Navidad, sin extender esa opción al personal incluido en convenio. El Tribunal Supremo descarta la discriminación porque no existe una situación comparable: ambos colectivos tienen regímenes jurídicos distintos previstos en el propio convenio y condiciones funcionales diferentes (mayor disponibilidad, flexibilidad y responsabilidad en el personal fuera de convenio). Además, recuerda que en el ámbito empresarial no toda diferencia de trato es ilícita, sino solo la que carece de justificación objetiva o responde a causas discriminatorias.

    Clave: no hay discriminación si no hay comparabilidad real ni ausencia de justificación objetiva en la diferencia de trato.

  • Apuntes| Códigos éticos empresariales y el compliance laboral

    La STSJ Galicia 462/2026 delimita el alcance jurídico de los códigos éticos empresariales y de los sistemas de compliance en relación con el despido disciplinario, estableciendo que estos instrumentos de autorregulación no constituyen fuente normativa en el sentido del art. 3 ET ni pueden añadir requisitos formales de validez más allá de los previstos en los arts. 54 y 55 ET.

    La sentencia fija un criterio relevante en el sistema de fuentes: los códigos internos pueden orientar la conducta, influir en la valoración de la gravedad o reforzar estándares organizativos, pero no pueden redefinir por sí solos la estructura formal del despido. Admitir lo contrario implicaría permitir que el soft law empresarial altere indirectamente el régimen legal del Derecho del Trabajo.

    Clave: los códigos éticos y canales de compliance no crean requisitos formales adicionales para el despido disciplinario si no tienen respaldo legal o convencional.

  • Debates| ARIADNA y el procedimiento sancionador en el orden social: algo más que digitalización

    La Resolución de 5 de marzo de 2026 publicada en el BOE introduce un cambio relevante en la tramitación del procedimiento sancionador en el orden social mediante la implantación de la aplicación ARIADNA en un entorno compartido entre la Administración estatal y la autonómica. Más allá de una medida de digitalización, el sistema transforma el funcionamiento del procedimiento, que pasa de una lógica secuencial entre administraciones a un modelo de flujo integrado sobre una infraestructura común.

    La interoperabilidad que se establece no es solo técnica, sino operativa, al permitir que la autoridad laboral autonómica actúe directamente dentro de una plataforma estatal, lo que incide en la forma de ejercicio de las competencias. A ello se añade la estandarización de procesos mediante plantillas, circuitos y sistemas de control, así como la consolidación de una base de datos centralizada que refuerza la trazabilidad y la capacidad de explotación de la información.

    Clave: la digitalización del procedimiento sancionador mediante plataformas compartidas reconfigura su funcionamiento y condiciona el ejercicio efectivo de las competencias administrativas.

  • Apuntes | Protección de datos en las relaciones laborales: el control digital no es técnica, es injerencia en DDFF.

    Protección de datos en el trabajo digitalizado: control empresarial, dispositivos personales y gobernanza del dato. A partir de la Guía de la Agencia Española de Protección de Datos sobre relaciones laborales (2025), el análisis de Josefa Cantero Martínez y el artículo de Carolina Serrano Falcón, se examina la transformación del tratamiento de datos en el ámbito laboral. El foco se desplaza desde la licitud abstracta del control hacia su gobernanza efectiva: finalidad concreta, reglas previas, proporcionalidad y garantías. La incorporación del smartphone personal como infraestructura de trabajo evidencia la hibridación entre esfera personal y profesional y obliga a adoptar un enfoque arquitectónico basado en políticas de uso, minimización, seguridad y trazabilidad. La protección de datos deja de ser un cumplimiento formal para convertirse en elemento estructural del poder de dirección y de la tutela de derechos en entornos digitalizados.
    Clave: el problema no es si la empresa puede tratar datos, sino si ese poder está jurídicamente gobernado en un contexto de trabajo digital e híbrido.

Aviso: Los comentarios están sujetos a moderación previa. Solo se publicarán aportaciones relevantes y respetuosas en relación con el contenido jurídico de la entrada. Los comentarios publicados no podrán ser reutilizados ni tratados mediante sistemas automatizados sin autorización.

Deja una respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *